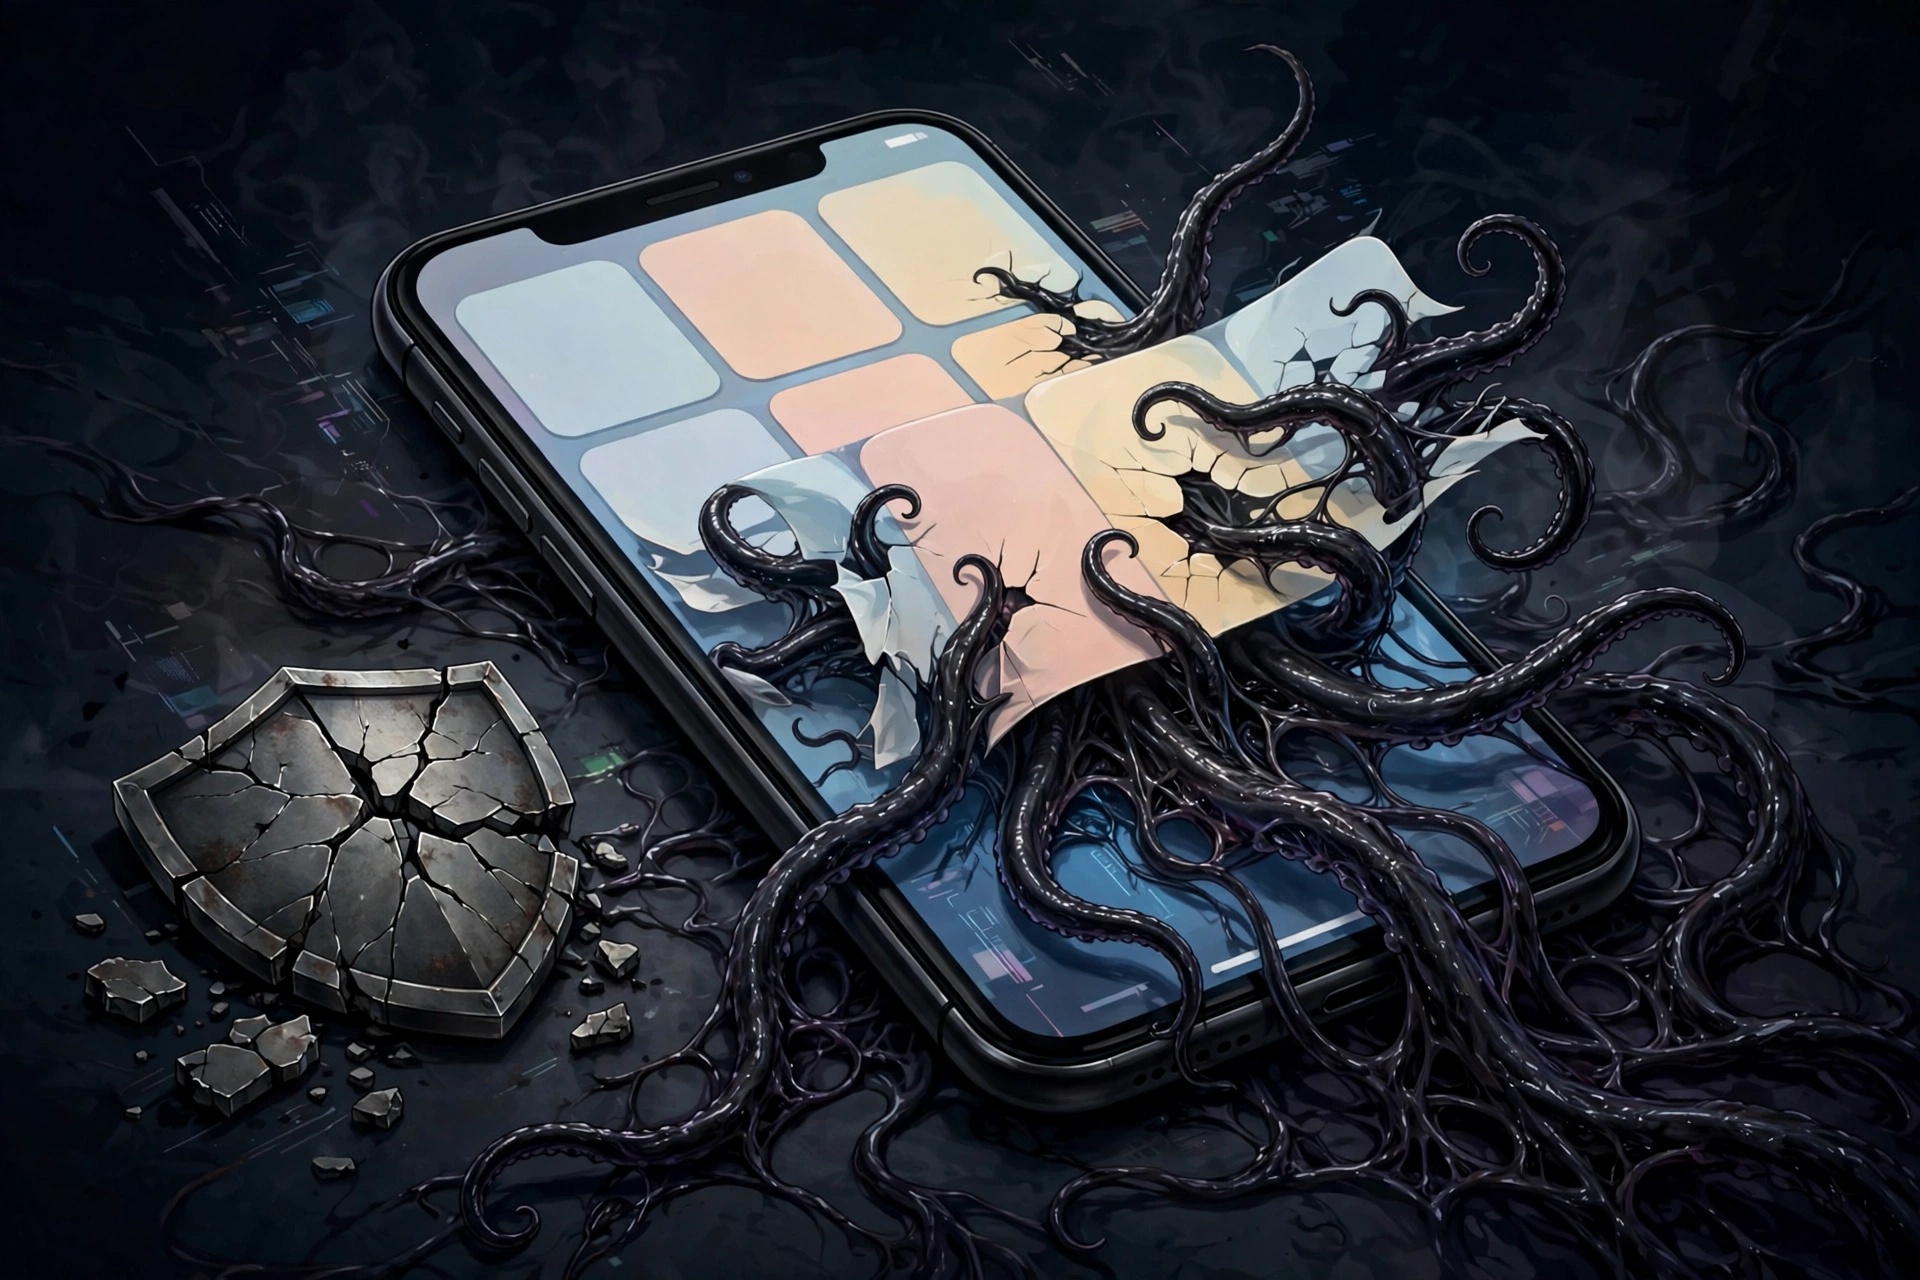
多倫多訊——多倫多大學公民實驗室(Citizen Lab)周四發布重磅報告:政府間諜軟件製造商正在濫用全球廣告網絡,通過投放惡意在線廣告,對特定目標實施「零點擊」入侵——受害者無需點擊鏈接、無需打開消息,設備即被植入間諜軟件、數據被悄無聲息竊取。
報告指出,以色列公司Discover-Tech(其廣告平台名為Controlium)表面上是合法廣告公司,實則充當「廣告商與雇傭間諜軟件生態之間的橋樑」。至少兩家零點擊間諜軟件製造商Candiru與Bindecy利用其平台定向攻擊全球目標。研究人員發現,至少45台半島電視台的Windows電腦在2024至2025年間經惡意廣告感染了Candiru間諜軟件。
這是首次獲得確鑿技術證據,證實政府背景的零點擊間諜軟件經由在線廣告投遞。研究員馬扎克(Bill Marczak)表示:「關於在線廣告可用於精準識別並自動入侵目標的傳聞已久,但這是第一次,我們拿到了實實在在的技術證據。」幕後指使的政府身份尚不明確。
更令人不安的是規模:研究人員在Discover-Tech網站上發現了數十億條暴露的廣告競價記錄,顯示2026年3月至6月間,其廣告展示於數萬款手機應用和網站,觸及的設備包括軍方、政府、關鍵基礎設施及國家網絡安全機構的終端。合作調查的Confiant公司還發現,疑似惡意廣告曾出現在國際原子能機構(IAEA)與國際刑事法院(ICC)網絡內的設備上。
馬扎克警告,Discover-Tech「肯定只是冰山一角」,並建議可能成為目標的人士關閉設備上的廣告追蹤,乃至直接屏蔽廣告。
老石點評
這份報告撕開了互聯網經濟最黑暗的一面:你每天看到的廣告位,可能是某國情報機構的「投彈艙」。廣告網絡的設計初衷是精準觸達消費者——年齡、地域、興趣、設備型號,無所不包;而這套精準系統落在間諜軟件商手裡,就變成了精準入侵系統。商業邏輯與監控邏輯,在此完成了無縫對接。
「零點擊」三個字是關鍵。過去的間諜軟件還需要你點一下釣魚鏈接,給受害者留了最後一道「別手賤」的防線;現在,防線消失了——只要你的設備加載了一條廣告,感染就完成了。這意味著傳統的安全建議(別亂點、別亂下)正在失效,普通人面對國家級攻擊者,幾乎裸奔。
更深層的問題是監管真空:廣告技術產業鏈盤根錯節,廣告主、交易平台、發行商層層轉包,惡意代碼藏在某一次競價的某一個創意裡,溯源難如登天。當「看廣告」本身變成高危行為,整個免費互聯網的商業模式都要被重新審視——畢竟,用戶用注意力換免費服務的前提,是注意力不會反過來咬你一口。
(來源:TechCrunch)
發佈留言